IoT通信許可をソースから自動生成
IoT機器の通信許可を定めるMUDプロファイルを、ファームウェアのソースコードから自動生成する技術AutoMUDが登場した。実機の監視が不要で、規則ごとに根拠コードを追跡できる点が特徴である。
研究の概要
カンサイ大学などではなく、パドヴァ大学のマウロ・コンティ氏らの研究チームは、IoT機器のソースコードから通信の許可規則を自動生成するツール「AutoMUD」を開発した。対象は、製造元が機器の想定通信先を宣言するMUD(Manufacturer Usage Description)標準のプロファイルである。
MUDファイルはネットワーク機器のアクセス制御ポリシーへ変換でき、乗っ取られた機器の通信を製造元が定めた範囲に閉じ込める効果がある。ただし従来の自動化手法は、実機を配備して長期間通信を観測する必要があった。このため観測期間中に発生しなかった通信、たとえば障害時のみ発生する通信や設定次第で発生する通信が欠落し、正当な動作を遮断する不完全なポリシーを生みやすかった。
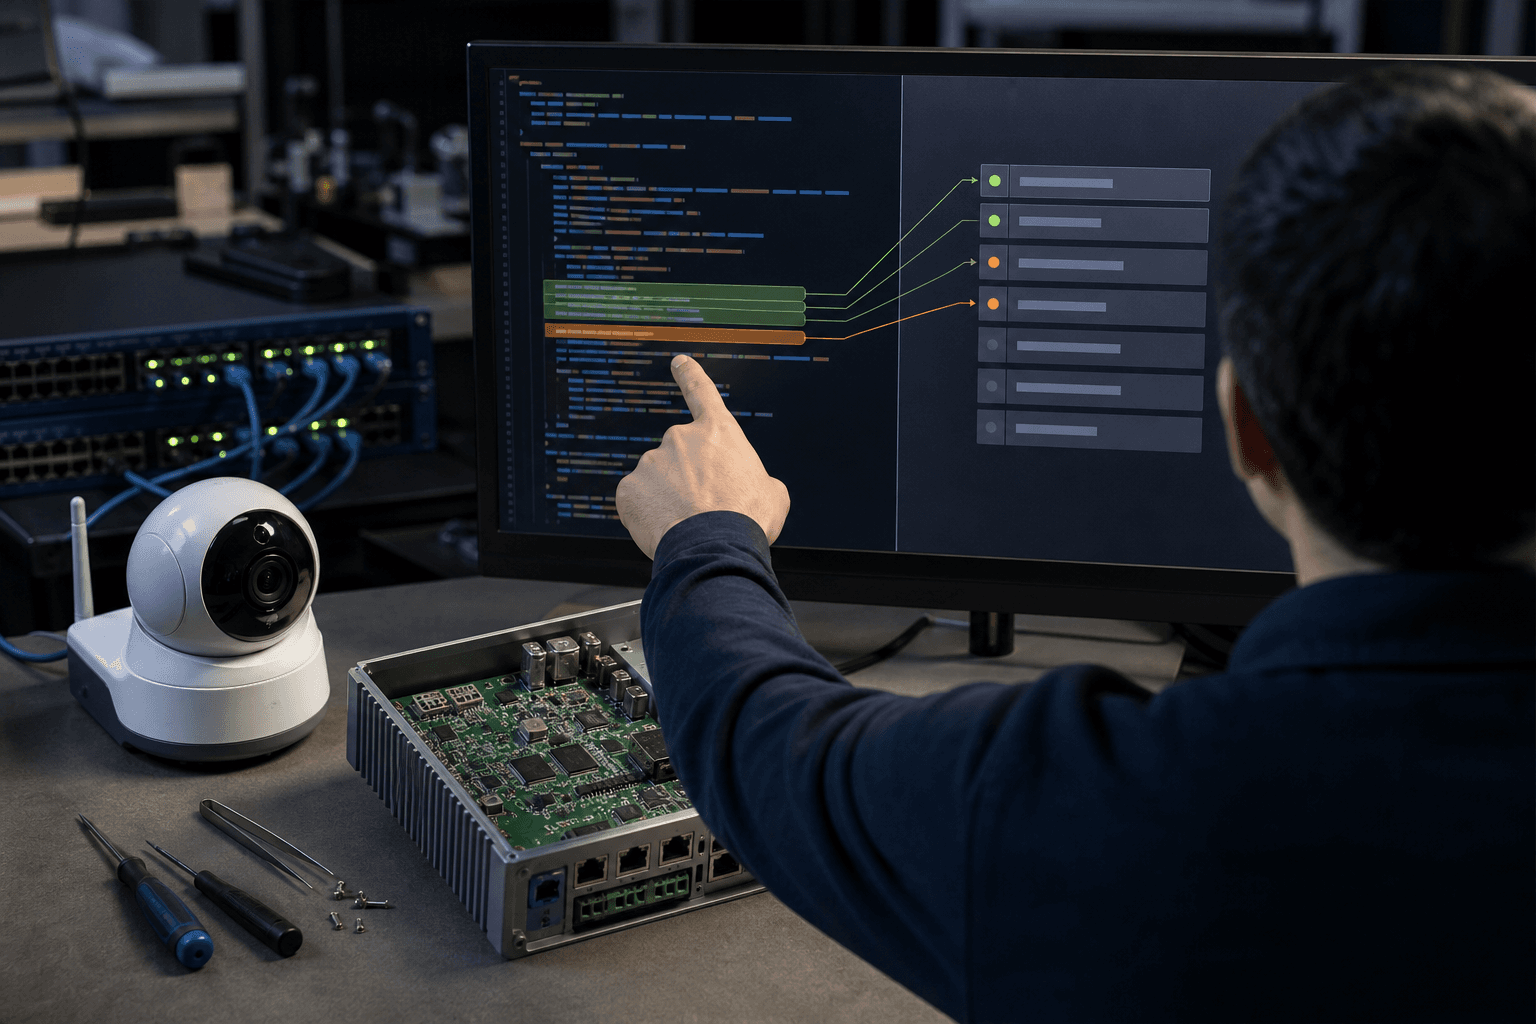
AutoMUDは三段階で処理する。まず静的解析と構文的抽出で通信に関わるコードを洗い出す。次に検索で根拠を補強した言語モデルによる推論で通信先の意味を解釈する。最後に決定論的な検証とコンパイルを経て、規則化できる通信先をポリシーに変換する。
評価結果
Linuxベースのリポジトリでの評価では、通信挙動の完全な復元、検証済み挙動の意味的な通信先グループへの集約、構造的に妥当なMUDプロファイルの生成が確認された。生成した全規則にはソースレベルの由来が紐づき、規則化から除外した発見も理由付きで保存され、レビューに回せる。
さらに意味的な故障を意図的に注入する実験では、分析者が誤りを検出、特定、説明、修正でき、修正後のポリシーは誤りのない場合と意味的に同一になった。言語モデルの誤りを人が追跡して直せる設計であることを示した結果である。
ビジネスへの示唆
最も直接的な影響を受けるのは、スマートホーム機器、産業用ゲートウェイ、医療機器、ネットワークカメラなどを開発する製造業である。製品セキュリティ部門やPSIRT(製品セキュリティ対応チーム)にとって、出荷前に通信仕様を自動で文書化できる意義は大きい。
主な効果が見込まれるKPIは次の通りである。
- 通信ポリシー作成に要する工数と、実機の検証環境の準備期間
- 過剰遮断に起因する誤検知や問い合わせ件数
- 脆弱性対応における影響範囲の特定時間
欧州のサイバーレジリエンス法や各国のIoTセキュリティ基準では、機器の通信挙動の説明や脆弱性管理が求められる方向にある。規則ごとに根拠コードを示せる点は、監査や適合性評価を担う法務・コンプライアンス部門にとって証跡として使いやすい。
運用面では、機器を導入する企業の情報システム部門も恩恵を受ける。製造元がMUDプロファイルを同梱すれば、工場や病院のネットワークで機器ごとの許可通信を個別に設計する負担が減り、ゼロトラスト型のネットワーク分離を導入しやすくなる。ファームウェア更新のたびにプロファイルを再生成できるため、保守コストの抑制にもつながる。
今後の展望
課題も残る。評価はLinuxベースの単一リポジトリにとどまり、独自OSや組込みRTOS、バイナリのみ提供される部品を含む製品での有効性は未検証である。言語モデルを用いる以上、推論の誤りを完全には排除できず、レビュー工程を前提とした運用設計が要る。
それでも、観測に頼らずソースから通信許可を導く手法は、ソフトウェア部品表(SBOM)を用いた供給網管理と組み合わせやすい。開発パイプラインに組み込めば、リリースごとの通信ポリシー生成を自動化でき、セキュリティを設計段階へ前倒しするシフトレフトの実践手段になり得る。実運用に向けては、多様な製品での検証と、既存のネットワーク制御機器との連携実証が次の焦点となる。
関連トピック
同セクションの記事
DFA学習停滞の原因特定、簡素な補正で回復
生物学的に妥当な学習則DFAで生じる学習停滞の原因が、誤差の共通成分にあると特定された。出力の事前補正などで停滞を抑え学習が速まり、省電力AI開発に影響し得る。
3D空間を言語で記述、LLMが一括生成
スイス連邦工科大学チームなどは、点群やガウシアン・スプラットから物体と関係を記した3Dシーングラフを一括生成するAI「GraphWrit3R」を発表した。多段処理と正解注釈への依存を排し、実用性を高めた。
小型AIの誤答、外部検証層が全件阻止
産業設備の試運転作業でAIが根拠のない設定案を捏造しても、外部の検証機構が全件を却下できることが実験で示された。ただし実運用では146件中1件の誤採用も記録され、限界も明らかになった。